2026年9月24日、パスキーでログインしていたはずの証券口座で、不正な取引が起きていたと報じられました(日本経済新聞)。
パスキーは、パスワードより安全なログインの方法として、証券会社が登録を呼びかけてきたものです。私も、証券口座にパスキーを登録しています(【もう始まっています】証券会社のログインが変わりました|パスキー設定を、画面つきで最後までやってみた)。
このニュースを聞いて、パスキーを登録しているのに不安になった方も多いはずです。私もそうです。
ただ、報道を読むと、パスキーそのものが破られたわけではないようです。スマートフォンにひも付いたAppleやGoogleのアカウントが乗っ取られ、そこに保存されていた証券口座のパスキーやパスワードが使われたとみられています。
そこで、自分のパスキーがどこに置いてあるかを確かめてから、4つのアカウントを見直しました。
パスキーは、どこかに置いてあります
パスキーは、頭で覚えるものではありません。どこかに保存されていて、ログインのときにそこから取り出して使います。
保存先は、人によって違います。
| パスキーの保存先 | そこに入るための鍵 |
|---|---|
| iPhoneの「パスワード」アプリ | Appleアカウント |
| Googleパスワードマネージャー | Googleアカウント |
| 1Passwordなどのパスワード管理アプリ | そのアプリのアカウント |
今回のニュースは、上の2つ、AppleとGoogleのアカウントが乗っ取られた例です。パスキーが安全でも、置いてある場所に入られれば使われます。
私のパスキーは、1Passwordに置いてあります
私の場合は、こうなっていました。
- パスキーを登録している証券口座は、楽天証券とSBI証券
- そのパスキーは、全部1Passwordに入っている
- iPhoneの「パスワード」アプリは、最初から使っていない
- Googleのパスワードマネージャーも使っていない
1Passwordには、パスワードをまとめて預けています(【1Passwordに185件を預けた話】私はパスワードを1つも覚えていません)。
では、1Passwordなら安心かというと、そうとも言えません。1Passwordに入られれば、中のパスキーは使われます。 形は、AppleやGoogleの場合と同じです。
違うのは、入るための壁です。新しい機器で1Passwordにサインインするには、マスターパスワードに加えて、「Secret Key」という34文字の鍵が要ります。Secret Keyは1Password社も持っていないので、メールやSMSで作り直させることはできません。マスターパスワードを1つ盗まれただけでは、入られない作りです。
それでも、AppleとGoogleのアカウントも見直しました。ニュースで乗っ取られたのが、この2つだったからです。
Appleアカウントで見直したこと
見直す項目は、YouTubeの「ガーコちゃんねる」の動画を参考にしました(緊急!パスキー認証でも証券口座乗っ取り発生。対策を解説します。)。iPhoneで確かめる項目が7つ挙がっていて、そのうち4つを設定画面で順に見ました。
| 見たところ | 結果 |
|---|---|
| 2ファクタ認証がオンか | もともとオン |
| Appleアカウントにつながっている端末 | 問題なし |
| 信頼できる電話番号 | 問題なし |
| 盗難デバイスの保護 | 「常に」に変えた |
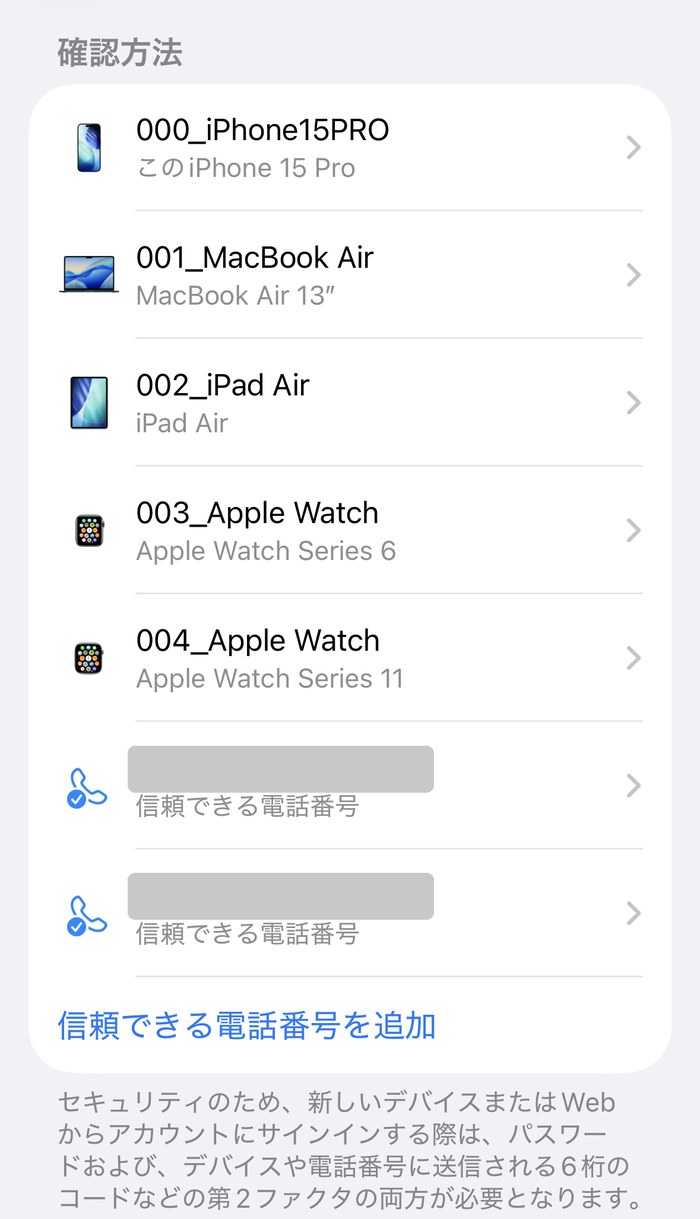
変えたのは、盗難デバイスの保護だけです。盗難デバイスの保護は、設定の「Face IDとパスコード」の中にあります。
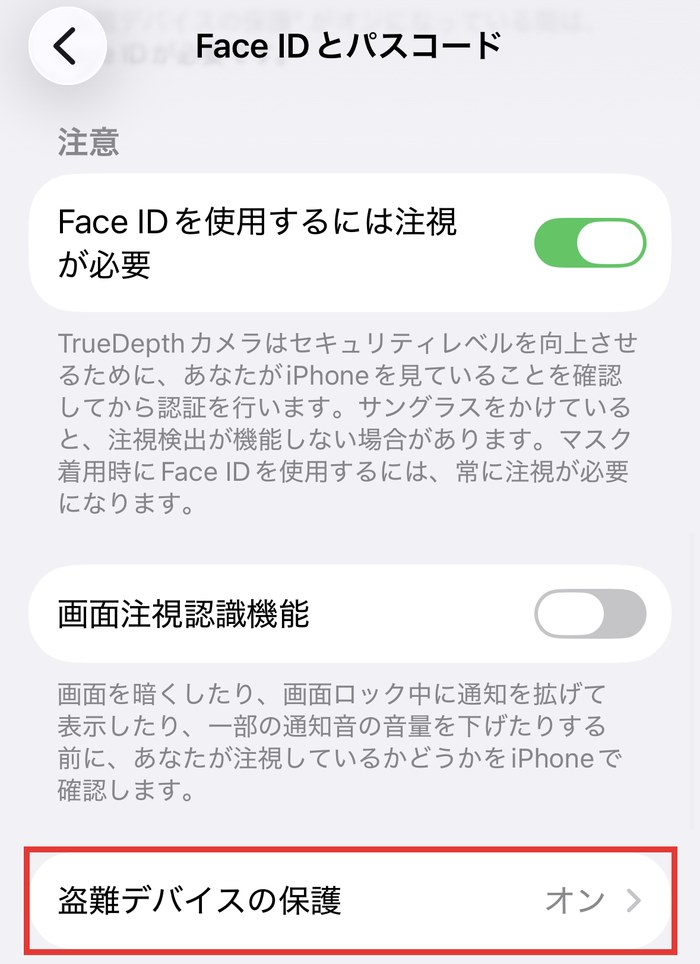
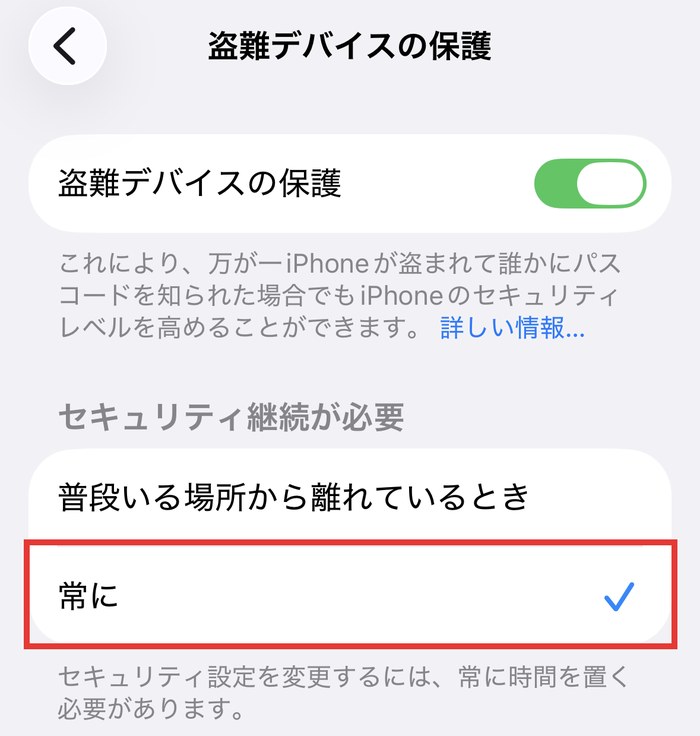
この設定の画面には、「万が一iPhoneが盗まれて誰かにパスコードを知られた場合でもiPhoneのセキュリティレベルを高めることができます」とあります。
選べるのは「普段いる場所から離れているとき」と「常に」の2つです。「常に」を選ぶと、画面の説明は「セキュリティ設定を変更するには、常に時間を置く必要があります」に変わります。私は「常に」にしました。
動画の残りの3つは、こうでした。
- 証券アプリは、Face IDでパスキーを解除している
- Appleアカウント専用のパスワードにしておくこと。これは当たり前すぎる話です
- セキュリティキーを2本用意すること。これは、やっていません
Googleアカウントで見直したこと
Googleアカウントは、「セキュリティとログイン」の画面で見ました。最初に、セキュリティ診断を一周しています。
| 見たところ | 結果 |
|---|---|
| セキュリティ診断 | 一周した |
| ログイン中の端末 | 問題なし |
| 2段階認証がオンか | オン |
| パスキーの一覧 | 2025年に登録した分を削除した |
| 復旧用のメール・電話番号 | 問題なし |
| 自撮り動画 | 追加した |
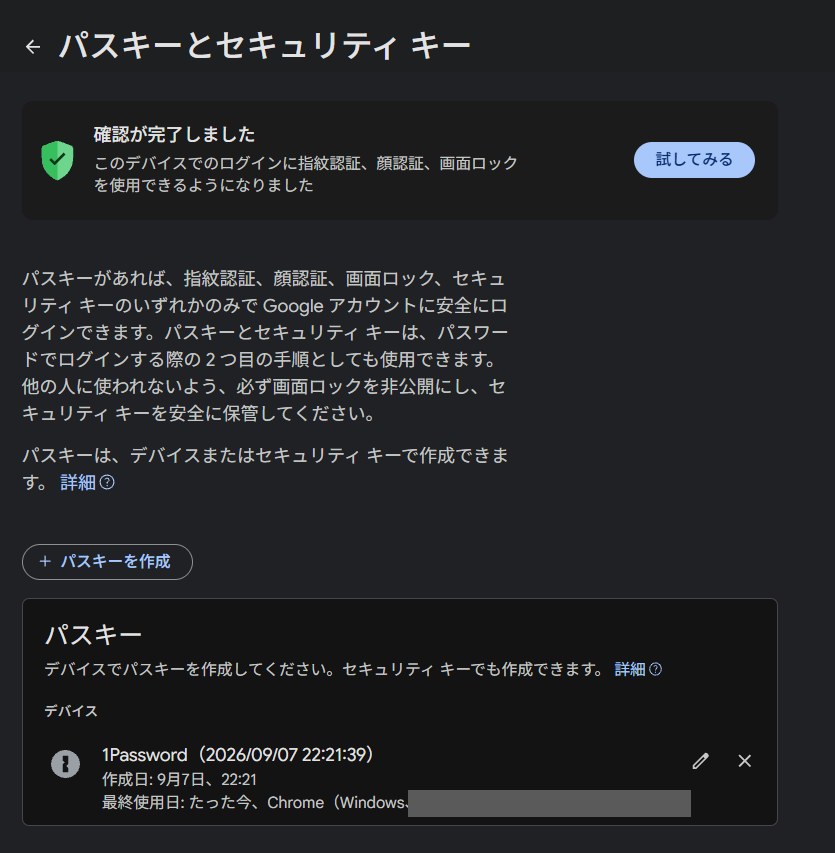
消したのは、このWindowsパソコンで2025年に登録したパスキーです。もう要らないので消しました。消したあとも、ログインできることを確かめています。残っているのは、2026年9月7日に1Passwordで作ったパスキーだけです。
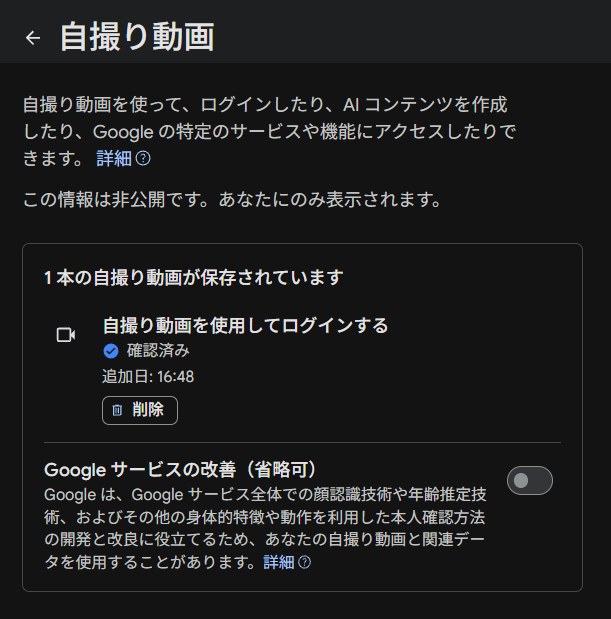
自撮り動画は、2026年7月にGoogleが加えた新しいログインの方法です(ITmedia NEWS)。ログインできなくなったときに、自分の顔を撮って、アカウントを取り戻すのに使えます。
写真やAIで作った偽の顔で通らないように、頭を動かすなどの指示に、その場で応えさせる仕組みだそうです。
自撮り動画の画面には、「Googleサービスの改善(省略可)」という項目もあります。Googleが顔認識などの技術を開発・改良するために、自撮り動画を使うことがある、という内容です。これはオフにしました。
SBI証券で見直したこと
SBI証券は、ホーム画面に「 お客さま情報設定 > ログイン履歴 > セキュリティ設定 > 」の表示があります。「セキュリティ設定」を押すだけで開くことができます。
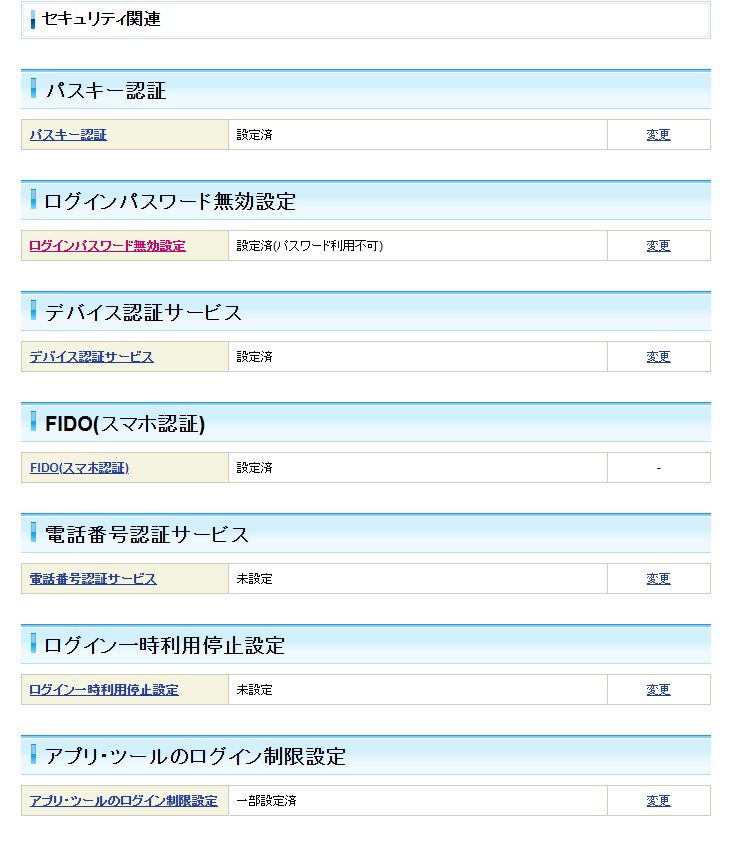
| 項目 | いまの状態 |
|---|---|
| パスキー認証 | 設定済 |
| ログインパスワード無効設定 | 設定済(パスワード利用不可) |
| デバイス認証サービス | 設定済 |
| FIDO(スマホ認証) | 設定済 |
| 電話番号認証サービス | 未設定 |
| ログイン一時利用停止設定 | 未設定 |
| アプリ・ツールのログイン制限設定 | 一部設定済 |
今回変えたのは、ログインパスワード無効設定です。画面の表示は「設定済(パスワード利用不可)」になりました。パスワードは、もうログインに使えません。パスワードが漏れても、それだけでは入れないということです。
ただし、この設定を入れると、パスキーが使えなくなったときに、ユーザーネームとログインパスワードで入り直すことはできなくなります。SBI証券のFAQでは、その場合はテクニカルサポートデスク(0120-581-255、平日8:00〜17:00)に問い合わせるよう案内されています(SBI証券 FAQ)。1Passwordが開けなくなったときの戻り道は、平日の電話だけになる、ということです。
1Passwordで見直したこと
1Passwordでは、パスキーがどこに入っているかを確かめました。
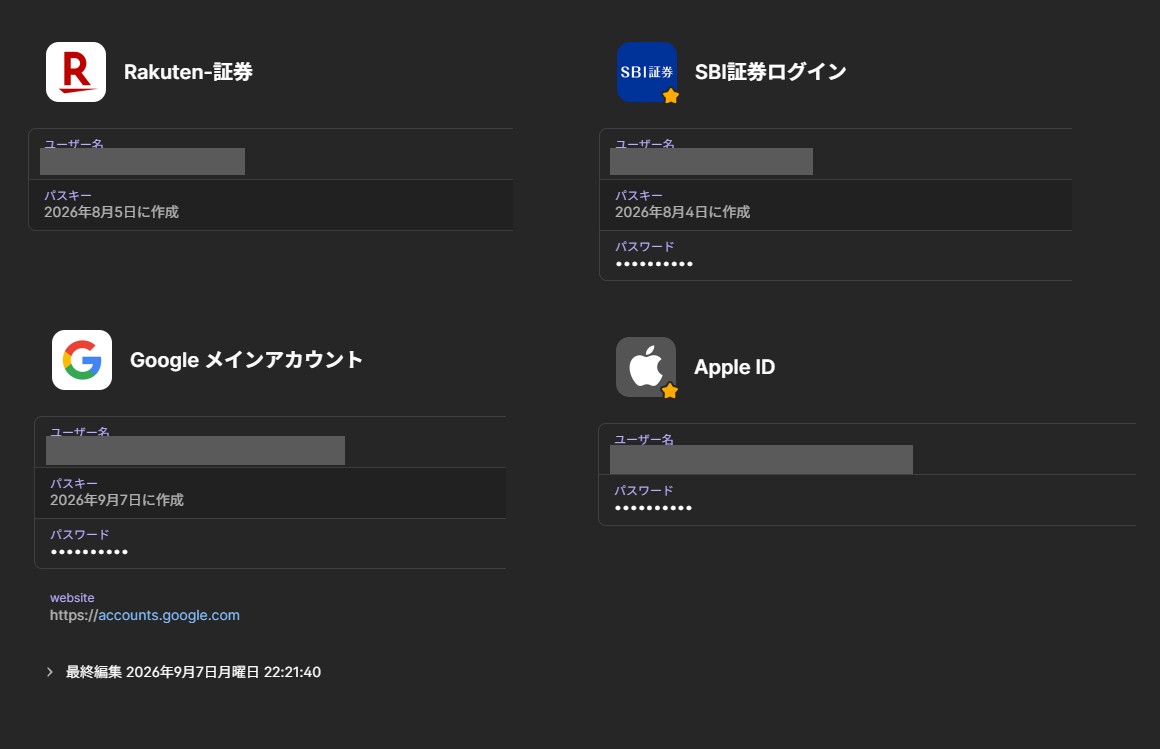
| アカウント | 1Passwordのパスキー |
|---|---|
| 楽天証券 | あり |
| SBI証券 | あり |
| Googleアカウント | あり |
| Appleアカウント | 未設定 |
サインインしている機器の一覧は、先日1Password.comで確かめたばかりです。問題はありませんでした。
守るのは、パスキーを置いている場所でした
「パスキーだから安全」と言われてきました。今回のニュースで分かったのは、パスキーの安全は、置いてある場所の安全で決まるということです。
見直して、変えたのは4つでした。
| どこで | 何を変えたか |
|---|---|
| Appleアカウント | 盗難デバイスの保護を「常に」に |
| Googleアカウント | 使わなくなったパスキーを削除 |
| Googleアカウント | 自撮り動画を追加(Googleサービスの改善はオフ) |
| SBI証券 | ログインパスワードを無効に |
パスキーが使えなくなったときの戻り道は、前に書いています(SBIは紙、楽天は電話。パスキーが使えなくなった時の復旧方法)。1Passwordそのものを開けなくなったときの備えも書きました(【私がいなくなったら、永久に表に出ない】パスワードの金庫を、紙1枚で開けられるようにした)。
まとめ
パスキーでも証券口座が乗っ取られた、というニュースを見て、分かったことを3つにまとめます。
パスキーそのものが破られたわけではありません。 乗っ取られたのは、パスキーを置いていたAppleやGoogleのアカウントとみられています。
まず、自分のパスキーがどこに置いてあるかを確かめます。 私の場合は、全部1Passwordでした。
置き場所のアカウントを見直します。 私が変えたのは、盗難デバイスの保護・古いパスキーの削除・自撮り動画の追加・SBI証券のログインパスワード無効の4つです。
皆さんも、再度見直してください。明日と言わず、今すぐに対応することが重要です。
1時間もあれば対策できます。乗っ取られて、証券口座がボロ株だけになる前に。
今日が人生で一番若い日です。ぜひ、今日から一歩踏み出しましょう。
コメント